Domain vbpc.de kaufen?
Wir ziehen mit dem Projekt
vbpc.de um.
Sind Sie am Kauf der Domain
vbpc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vbpc.de kaufen?
Wie wirkt sich die Verwendung dezentraler Datenbanken auf die Sicherheit und Skalierbarkeit von digitalen Systemen aus?
Die Verwendung dezentraler Datenbanken erhöht die Sicherheit von digitalen Systemen, da sie weniger anfällig für Angriffe sind. Zudem verbessert sie die Skalierbarkeit, da die Last auf mehrere Knoten verteilt wird. Allerdings kann die Verwendung dezentraler Datenbanken auch zu erhöhtem Speicherbedarf und langsameren Datenzugriff führen. **
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu beseitigen. Durch regelmäßige Patches werden bekannte Schwachstellen behoben und die Angriffsfläche für potenzielle Angreifer reduziert. Ohne regelmäßige Patches sind IT-Systeme und Netzwerke anfälliger für Malware, Exploits und andere Sicherheitsbedrohungen. Durch regelmäßiges Patchen können Unternehmen und Organisationen ihre IT-Infrastruktur besser schützen und die Sicherheit ihrer Daten und Systeme gewährleisten. **

Ähnliche Suchbegriffe für Sicherheit-von-Systemen
Top-Angebote
Produkte zum Begriff Sicherheit-von-Systemen:
-
Sicherheit von Systemen - Ausfallsicherheit, Redundante Systeme, Notfallmaßnahmen, Technik, Kosten, Taschenbuch von Martin Zipfel, GRIN,Sicherheit Von Systemen - Ausfallsicherheit, Redundante Systeme, Notfallmaßnahmen, Technik, Kosten, Taschenbuch Von Martin Zipfel, Grin, 978-3-638-72458-6, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit und Zuverlässigkeit von städtischen U-Bahn-Systemen ¿, Taschenbuch von Mostafa Gholami, Verlag Unser WissenSicherheit Und Zuverlässigkeit Von Städtischen U-bahn-systemen ¿, Taschenbuch Von Mostafa Gholami, Verlag Unser Wissen, Seitenanzahl: 13275,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu beseitigen. Durch regelmäßige Updates werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dadurch wird die Sicherheit von IT-Systemen und Netzwerken erhöht und das Risiko von Cyberangriffen minimiert. Ohne regelmäßige Patches sind Systeme anfälliger für Exploits und Malware, was zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen kann. **
-
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dadurch wird die Sicherheit von IT-Systemen und Netzwerken erhöht und das Risiko von Cyberangriffen reduziert. Ohne regelmäßige Patches sind Systeme anfälliger für Exploits und Malware, was zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen kann. **
-
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare und nicht deterministische Ergebnisse zu erzeugen, beispielsweise bei der Generierung von Passwörtern, der Simulation von Prozessen oder der Verschlüsselung von Daten. Die Verwendung von Zufallsprinzipien beeinflusst die Entwicklung von Algorithmen, da diese so gestaltet werden müssen, dass sie mit unvorhersehbaren Eingaben umgehen können. In Bezug auf die Sicherheit von Systemen kann die Verwendung von Zufallsprinzipien dazu beitragen, kryptografische Schlüssel zu generieren, die schwerer zu erraten sind, und somit die Sicherheit von Daten und Kommunikation zu erhöhen. Allerdings kann auch die Vorhersagbarkeit von Zufallsprinzipien zu Sicherheitslücken **
-
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare Ergebnisse zu erzeugen, beispielsweise bei der Simulation von komplexen Systemen oder der Generierung von Passwörtern. Die Verwendung von Zufall kann die Entwicklung von Algorithmen komplizierter machen, da sie robust genug sein müssen, um mit unvorhersehbaren Eingaben umgehen zu können. In Bezug auf die Sicherheit von Systemen kann die Verwendung von Zufall dazu beitragen, kryptografische Schlüssel zu generieren, die schwerer zu erraten sind. Allerdings kann ein unzureichendes Zufallsprinzip auch zu Sicherheitslücken führen, wenn beispielsweise Passwörter oder Schlüssel vorhersehbar sind. **
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare Ergebnisse zu erzeugen, beispielsweise bei der Simulation von komplexen Systemen oder bei der Verschlüsselung von Daten. Die Verwendung von Zufall in Algorithmen kann dazu führen, dass die Ergebnisse nicht deterministisch sind, was die Entwicklung und das Testen von Algorithmen erschwert. Zudem kann die Verwendung von Zufall in Sicherheitssystemen zu unvorhersehbaren Schwachstellen führen, wenn die Zufallszahlengeneratoren nicht ausreichend zufällig sind. Daher ist es wichtig, dass Zufallsprinzipien in der Informatik sorgfältig und verantwortungsbewusst eingesetzt werden, um die Entwicklung von Algorithmen zu verbessern und die Sicherheit von Systemen zu gew **
Wie kann die Konfiguration von Software-Systemen sowohl die Leistung als auch die Sicherheit beeinflussen?
Die Konfiguration von Software-Systemen kann die Leistung beeinflussen, indem sie Ressourcen wie Speicher und Prozessorleistung optimiert oder verschwendet. Eine effiziente Konfiguration kann die Ausführungsgeschwindigkeit verbessern, während eine ineffiziente Konfiguration zu langsameren Abläufen führen kann. Auf der anderen Seite kann die Konfiguration auch die Sicherheit beeinflussen, indem sie die Zugriffsrechte und die Netzwerkkonfiguration festlegt. Eine sichere Konfiguration kann potenzielle Angriffspunkte minimieren, während eine unsichere Konfiguration Schwachstellen und Sicherheitslücken eröffnen kann. Daher ist es wichtig, dass die Konfiguration von Software-Systemen sorgfältig geplant und überwacht wird, um sowohl die Leistung als auch die Sicherheit zu optim **
Top-Angebote
Produkte zum Begriff Sicherheit-von-Systemen:
-
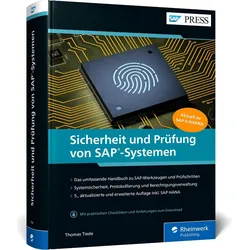
Sicherheit und Prüfung von SAP-Systemen, Fachbücher von Thomas TiedeSie wollen sichergehen, dass Ihre SAP-Systeme alle Sicherheitsanforderungen erfüllen und ordnungsgemäss konfiguriert sind? Dann führt kein Weg an diesem Standardwerk vorbei. Der Autor zeigt Ihnen Schritt für Schritt, wie Sie bei der Prüfung vorgehen müssen, und vermittelt Ihnen das nötige Hintergrundwissen. Alle Prüfungsthemen werden systematisch und verständlich behandelt – aktuell zu SAP S/4HANA. Aus dem Inhalt: Umgang mit dem SAP-System Werkzeuge zur Prüfung Aufbau von SAP-Systemen und -Landschaften Allgemeine Systemsicherheit Protokollierung Sichere Remote Function Calls Ordnungsmässige Verbuchungsvorgänge Benutzerauswertungen Sichere Eigenentwicklungen Berechtigungen für SAP-Fiori-Anwendungen Sicherheit von SAP HANA.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Evaluation und Entwicklung von Bewertungsmodellen für die funktionale Sicherheit von elektronischen/elektrischen Systemen, Taschenbuch von KristinaEvaluation Und Entwicklung Von Bewertungsmodellen Für Die Funktionale Sicherheit Von Elektronischen/elektrischen Systemen, Taschenbuch Von Kristina Radzeviciute, Grin, 978-3-640-60954-3, Seitenanzahl: 8447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Systemen - Ausfallsicherheit, Redundante Systeme, Notfallmaßnahmen, Technik, Kosten, Taschenbuch von Martin Zipfel, GRIN,Sicherheit Von Systemen - Ausfallsicherheit, Redundante Systeme, Notfallmaßnahmen, Technik, Kosten, Taschenbuch Von Martin Zipfel, Grin, 978-3-638-72458-6, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wirkt sich die Verwendung dezentraler Datenbanken auf die Sicherheit und Skalierbarkeit von digitalen Systemen aus?
Die Verwendung dezentraler Datenbanken erhöht die Sicherheit von digitalen Systemen, da sie weniger anfällig für Angriffe sind. Zudem verbessert sie die Skalierbarkeit, da die Last auf mehrere Knoten verteilt wird. Allerdings kann die Verwendung dezentraler Datenbanken auch zu erhöhtem Speicherbedarf und langsameren Datenzugriff führen. **
-
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu beseitigen. Durch regelmäßige Patches werden bekannte Schwachstellen behoben und die Angriffsfläche für potenzielle Angreifer reduziert. Ohne regelmäßige Patches sind IT-Systeme und Netzwerke anfälliger für Malware, Exploits und andere Sicherheitsbedrohungen. Durch regelmäßiges Patchen können Unternehmen und Organisationen ihre IT-Infrastruktur besser schützen und die Sicherheit ihrer Daten und Systeme gewährleisten. **
-
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu beseitigen. Durch regelmäßige Updates werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dadurch wird die Sicherheit von IT-Systemen und Netzwerken erhöht und das Risiko von Cyberangriffen minimiert. Ohne regelmäßige Patches sind Systeme anfälliger für Exploits und Malware, was zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen kann. **
-
Wie beeinflusst das regelmäßige Patchen von Software und Betriebssystemen die Sicherheit von IT-Systemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dadurch wird die Sicherheit von IT-Systemen und Netzwerken erhöht und das Risiko von Cyberangriffen reduziert. Ohne regelmäßige Patches sind Systeme anfälliger für Exploits und Malware, was zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen kann. **
Ähnliche Suchbegriffe für Sicherheit-von-Systemen
-
Sicherheit und Zuverlässigkeit von städtischen U-Bahn-Systemen ¿, Taschenbuch von Mostafa Gholami, Verlag Unser WissenSicherheit Und Zuverlässigkeit Von Städtischen U-bahn-systemen ¿, Taschenbuch Von Mostafa Gholami, Verlag Unser Wissen, Seitenanzahl: 13275,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare und nicht deterministische Ergebnisse zu erzeugen, beispielsweise bei der Generierung von Passwörtern, der Simulation von Prozessen oder der Verschlüsselung von Daten. Die Verwendung von Zufallsprinzipien beeinflusst die Entwicklung von Algorithmen, da diese so gestaltet werden müssen, dass sie mit unvorhersehbaren Eingaben umgehen können. In Bezug auf die Sicherheit von Systemen kann die Verwendung von Zufallsprinzipien dazu beitragen, kryptografische Schlüssel zu generieren, die schwerer zu erraten sind, und somit die Sicherheit von Daten und Kommunikation zu erhöhen. Allerdings kann auch die Vorhersagbarkeit von Zufallsprinzipien zu Sicherheitslücken **
-
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare Ergebnisse zu erzeugen, beispielsweise bei der Simulation von komplexen Systemen oder der Generierung von Passwörtern. Die Verwendung von Zufall kann die Entwicklung von Algorithmen komplizierter machen, da sie robust genug sein müssen, um mit unvorhersehbaren Eingaben umgehen zu können. In Bezug auf die Sicherheit von Systemen kann die Verwendung von Zufall dazu beitragen, kryptografische Schlüssel zu generieren, die schwerer zu erraten sind. Allerdings kann ein unzureichendes Zufallsprinzip auch zu Sicherheitslücken führen, wenn beispielsweise Passwörter oder Schlüssel vorhersehbar sind. **
-
Wie wird das Zufallsprinzip in der Informatik verwendet, und welche Auswirkungen hat es auf die Entwicklung von Algorithmen und die Sicherheit von Systemen?
Das Zufallsprinzip wird in der Informatik verwendet, um unvorhersehbare Ergebnisse zu erzeugen, beispielsweise bei der Simulation von komplexen Systemen oder bei der Verschlüsselung von Daten. Die Verwendung von Zufall in Algorithmen kann dazu führen, dass die Ergebnisse nicht deterministisch sind, was die Entwicklung und das Testen von Algorithmen erschwert. Zudem kann die Verwendung von Zufall in Sicherheitssystemen zu unvorhersehbaren Schwachstellen führen, wenn die Zufallszahlengeneratoren nicht ausreichend zufällig sind. Daher ist es wichtig, dass Zufallsprinzipien in der Informatik sorgfältig und verantwortungsbewusst eingesetzt werden, um die Entwicklung von Algorithmen zu verbessern und die Sicherheit von Systemen zu gew **
-
Wie kann die Konfiguration von Software-Systemen sowohl die Leistung als auch die Sicherheit beeinflussen?
Die Konfiguration von Software-Systemen kann die Leistung beeinflussen, indem sie Ressourcen wie Speicher und Prozessorleistung optimiert oder verschwendet. Eine effiziente Konfiguration kann die Ausführungsgeschwindigkeit verbessern, während eine ineffiziente Konfiguration zu langsameren Abläufen führen kann. Auf der anderen Seite kann die Konfiguration auch die Sicherheit beeinflussen, indem sie die Zugriffsrechte und die Netzwerkkonfiguration festlegt. Eine sichere Konfiguration kann potenzielle Angriffspunkte minimieren, während eine unsichere Konfiguration Schwachstellen und Sicherheitslücken eröffnen kann. Daher ist es wichtig, dass die Konfiguration von Software-Systemen sorgfältig geplant und überwacht wird, um sowohl die Leistung als auch die Sicherheit zu optim **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.